
18. september 2026
Kako preverite, ali je vaša spletna stran varna
Pet preverb, ki jih naredite sami v pol ure: certifikat, varnostne glave, posodobitve, izpostavljena administracija in varnostne kopije. Znaki, da je stran že ogrožena, in meja, kjer se konča samopregled in začne pentest s pisnim pooblastilom.
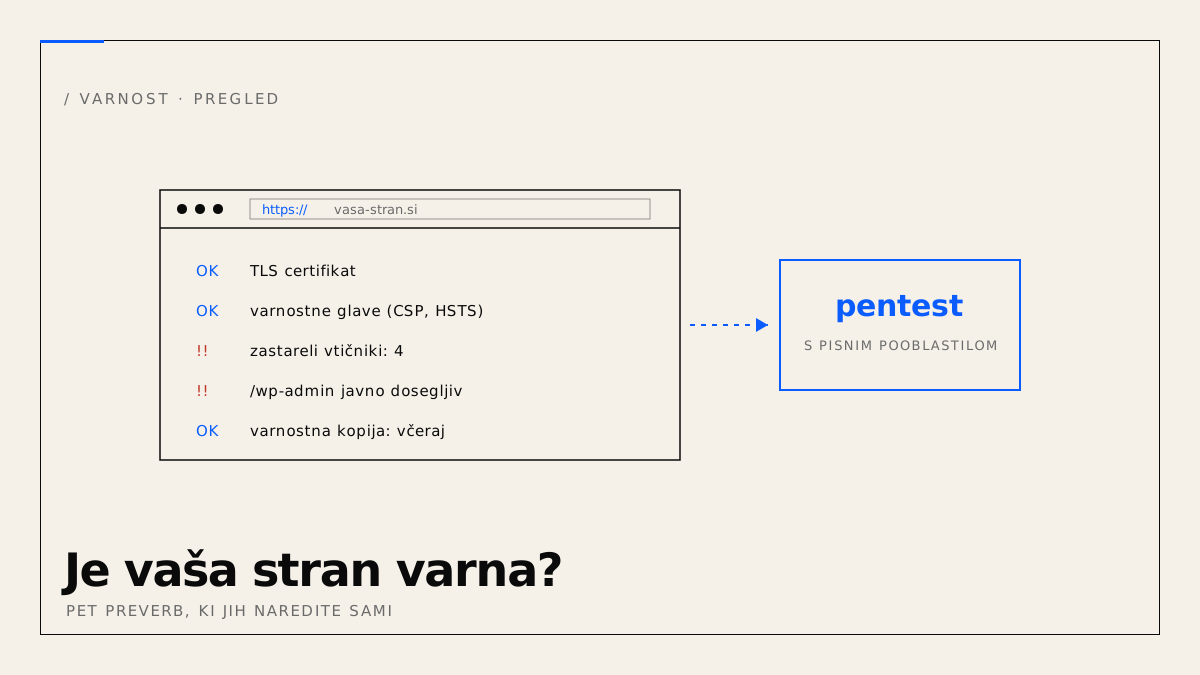
Večina lastnikov malih spletnih strani ne ve, ali je njihova stran varna, ker jim tega nihče ni pokazal. Spodaj je pet preverb, ki jih naredite sami brez tehničnega znanja, seznam znakov, da je stran že ogrožena, in odgovor na vprašanje, kdaj samopregled ne zadošča več.
Kako preverite, ali je vaša spletna stran varna?
S petimi preverbami, ki vzamejo skupaj približno pol ure: veljaven HTTPS certifikat, varnostne glave, posodobljeno jedro in vtičniki, administracija, ki ni javno dosegljiva, in varnostna kopija, ki jo je mogoče obnoviti. Če vseh pet drži, je stran varna pred večino avtomatiziranih napadov, ki predstavljajo veliko večino poskusov vdora v male strani.
1. HTTPS in certifikat
Odprite stran in preverite ključavnico v naslovni vrstici. Nato vpišite naslov v SSL Labs. Ocena A ali A+ je v redu. Ocena B ali nižje pomeni zastarel protokol ali šibko šifriranje, kar gostitelj običajno popravi z eno nastavitvijo. Preverite tudi, da se različica http:// samodejno preusmeri na https://.
2. Varnostne glave
Vpišite naslov v securityheaders.com. Orodje preveri, ali strežnik pošilja glave, ki brskalniku povedo, česa ne sme: Content-Security-Policy, Strict-Transport-Security, X-Content-Type-Options, Referrer-Policy. Večina slovenskih strani na deljenem gostovanju dobi oceno D ali F, ker nihče teh glav ni nastavil. Popravek je nekaj vrstic konfiguracije.
3. Posodobitve
Pri WordPressu se prijavite v administracijo in poglejte nadzorno ploščo. Številka ob »Posodobitve« naj bo nič. Če je deset, imate deset znanih ranljivosti, za katere obstajajo javni popravki in pogosto tudi javni izkoriščevalni skripti. Primer, kaj pomeni ena zastarela komponenta: CVSS 10.0 v vtičniku WooCommerce Wishlist.
Pri strani po meri vprašajte izvajalca, kdaj je bila nazadnje posodobljena odvisnost z varnostnim popravkom, in zahtevajte odgovor z datumom.
4. Izpostavljena administracija
Vpišite vasa-stran.si/wp-admin v brskalnik. Če se odpre prijavni obrazec brez omejitev, ga lahko vsak robot na svetu poskuša uganiti. Minimalni ukrep je dvofaktorska prijava. Boljši je dostop samo z določenih IP naslovov ali prek zaščite, kot je Cloudflare Access. Pri strani po meri preverite, da administracija ni na predvidljivem naslovu in da nima privzetih gesel.
5. Varnostna kopija, ki jo je mogoče obnoviti
Vprašajte: kje je zadnja varnostna kopija, kako stara je in kdaj je bila nazadnje preizkušena obnova. Kopija, ki je nihče ni poskusil obnoviti, ni kopija. Shranjena mora biti izven strežnika, na katerem teče stran, sicer vdor ali izpad gostitelja uniči oboje.
Kateri znaki kažejo, da je stran že ogrožena?
- Google ob vaši strani prikaže opozorilo »Ta stran je lahko vdrta« ali brskalnik rdeč zaslon. Preverite v Google Safe Browsing.
- V rezultatih iskanja se ob vaši domeni pojavijo strani, ki jih niste ustvarili (farmacevtski izdelki, igre na srečo, tuji jeziki).
- Stran preusmerja obiskovalce drugam, pogosto samo z mobilnih naprav ali samo iz iskalnika, da lastnik tega ne opazi.
- V administraciji so uporabniki, ki jih niste ustvarili.
- Gostitelj javi, da z vašega računa odhaja neželena pošta.
- Stran je nenadoma počasna brez spremembe prometa.
Če opazite katerega od teh znakov, ne brišite ničesar. Najprej zahtevajte kopijo trenutnega stanja, ker je to dokaz, nato pokličite nekoga, ki zna oceniti obseg.
Ali lahko varnost svoje strani preizkusite sami?
Zgornjih pet preverb lahko naredite sami, ker nobena ne posega v delovanje strani. Aktivno testiranje, torej iskanje ranljivosti z orodji, ki pošiljajo napadalne zahteve, je druga zgodba. Če stran gostuje pri slovenskem gostitelju na deljenem strežniku, lahko tako testiranje prizadene druge stranke na istem strežniku in krši pogoje gostitelja. Če stran teče na Wix, Squarespace ali WordPress.com, je testiranje brez dovoljenja ponudnika kaznivo po KZ-1 čl. 221, ne glede na to, da je stran vaša. Podrobnosti so v članku o pisnem pooblastilu za pentest.
Kdaj potrebujete pentest?
Ko stran sprejema osebne podatke, plačila ali prijave uporabnikov, ko vam stranka, zavarovalnica ali revizor zahteva dokaz o varnosti, po varnostnem incidentu in pred izdajo večje nove aplikacije. GDPR čl. 32 zahteva »redno testiranje, ocenjevanje in vrednotenje učinkovitosti« varnostnih ukrepov za vsakogar, ki obdeluje osebne podatke; pentest je najbolj neposreden način, da to izpolnite in dokumentirate.
Pentest se od samopregleda razlikuje v treh stvareh. Izvaja ga oseba, ki aktivno išče načine vdora, ne samo preverja nastavitve. Teče po metodologiji (OWASP Top 10, ASVS, PTES), tako da je pokritost preverljiva. In vedno se začne s pisnim pooblastilom, ki določa obseg, čas in dovoljene metode. Kako poteka pri nas, vključno s tipi testa in časovnico, je opisano na strani storitve.
Začnite s petimi preverbami. Če dve ali več ne držita, to popravite, preden razmišljate o pentestu, ker bo pentest sicer našel samo to, kar že veste.